

Aktivitätsprotokoll
Was die Seite Activity festhält, wer sie lesen darf, wie Sie Einträge über die API abrufen und wo Sie sehen, was ein Gerät gerade tut.
Die Seite Activity hält fest, was in der Organisation geschieht: Änderungen im Dashboard oder über die API, dazu An- und Abmeldungen, Änderungen an zweiten Faktoren und Passkeys sowie Geräteanmeldungen, die die Organisation abgelehnt hat. Jeder Eintrag nennt, was geschah, wer oder was es ausgelöst hat, von welcher Adresse aus, sofern vorhanden, und wann. Die Aufzeichnung ist immer aktiv; Sie lesen sie im Dashboard oder über die API.
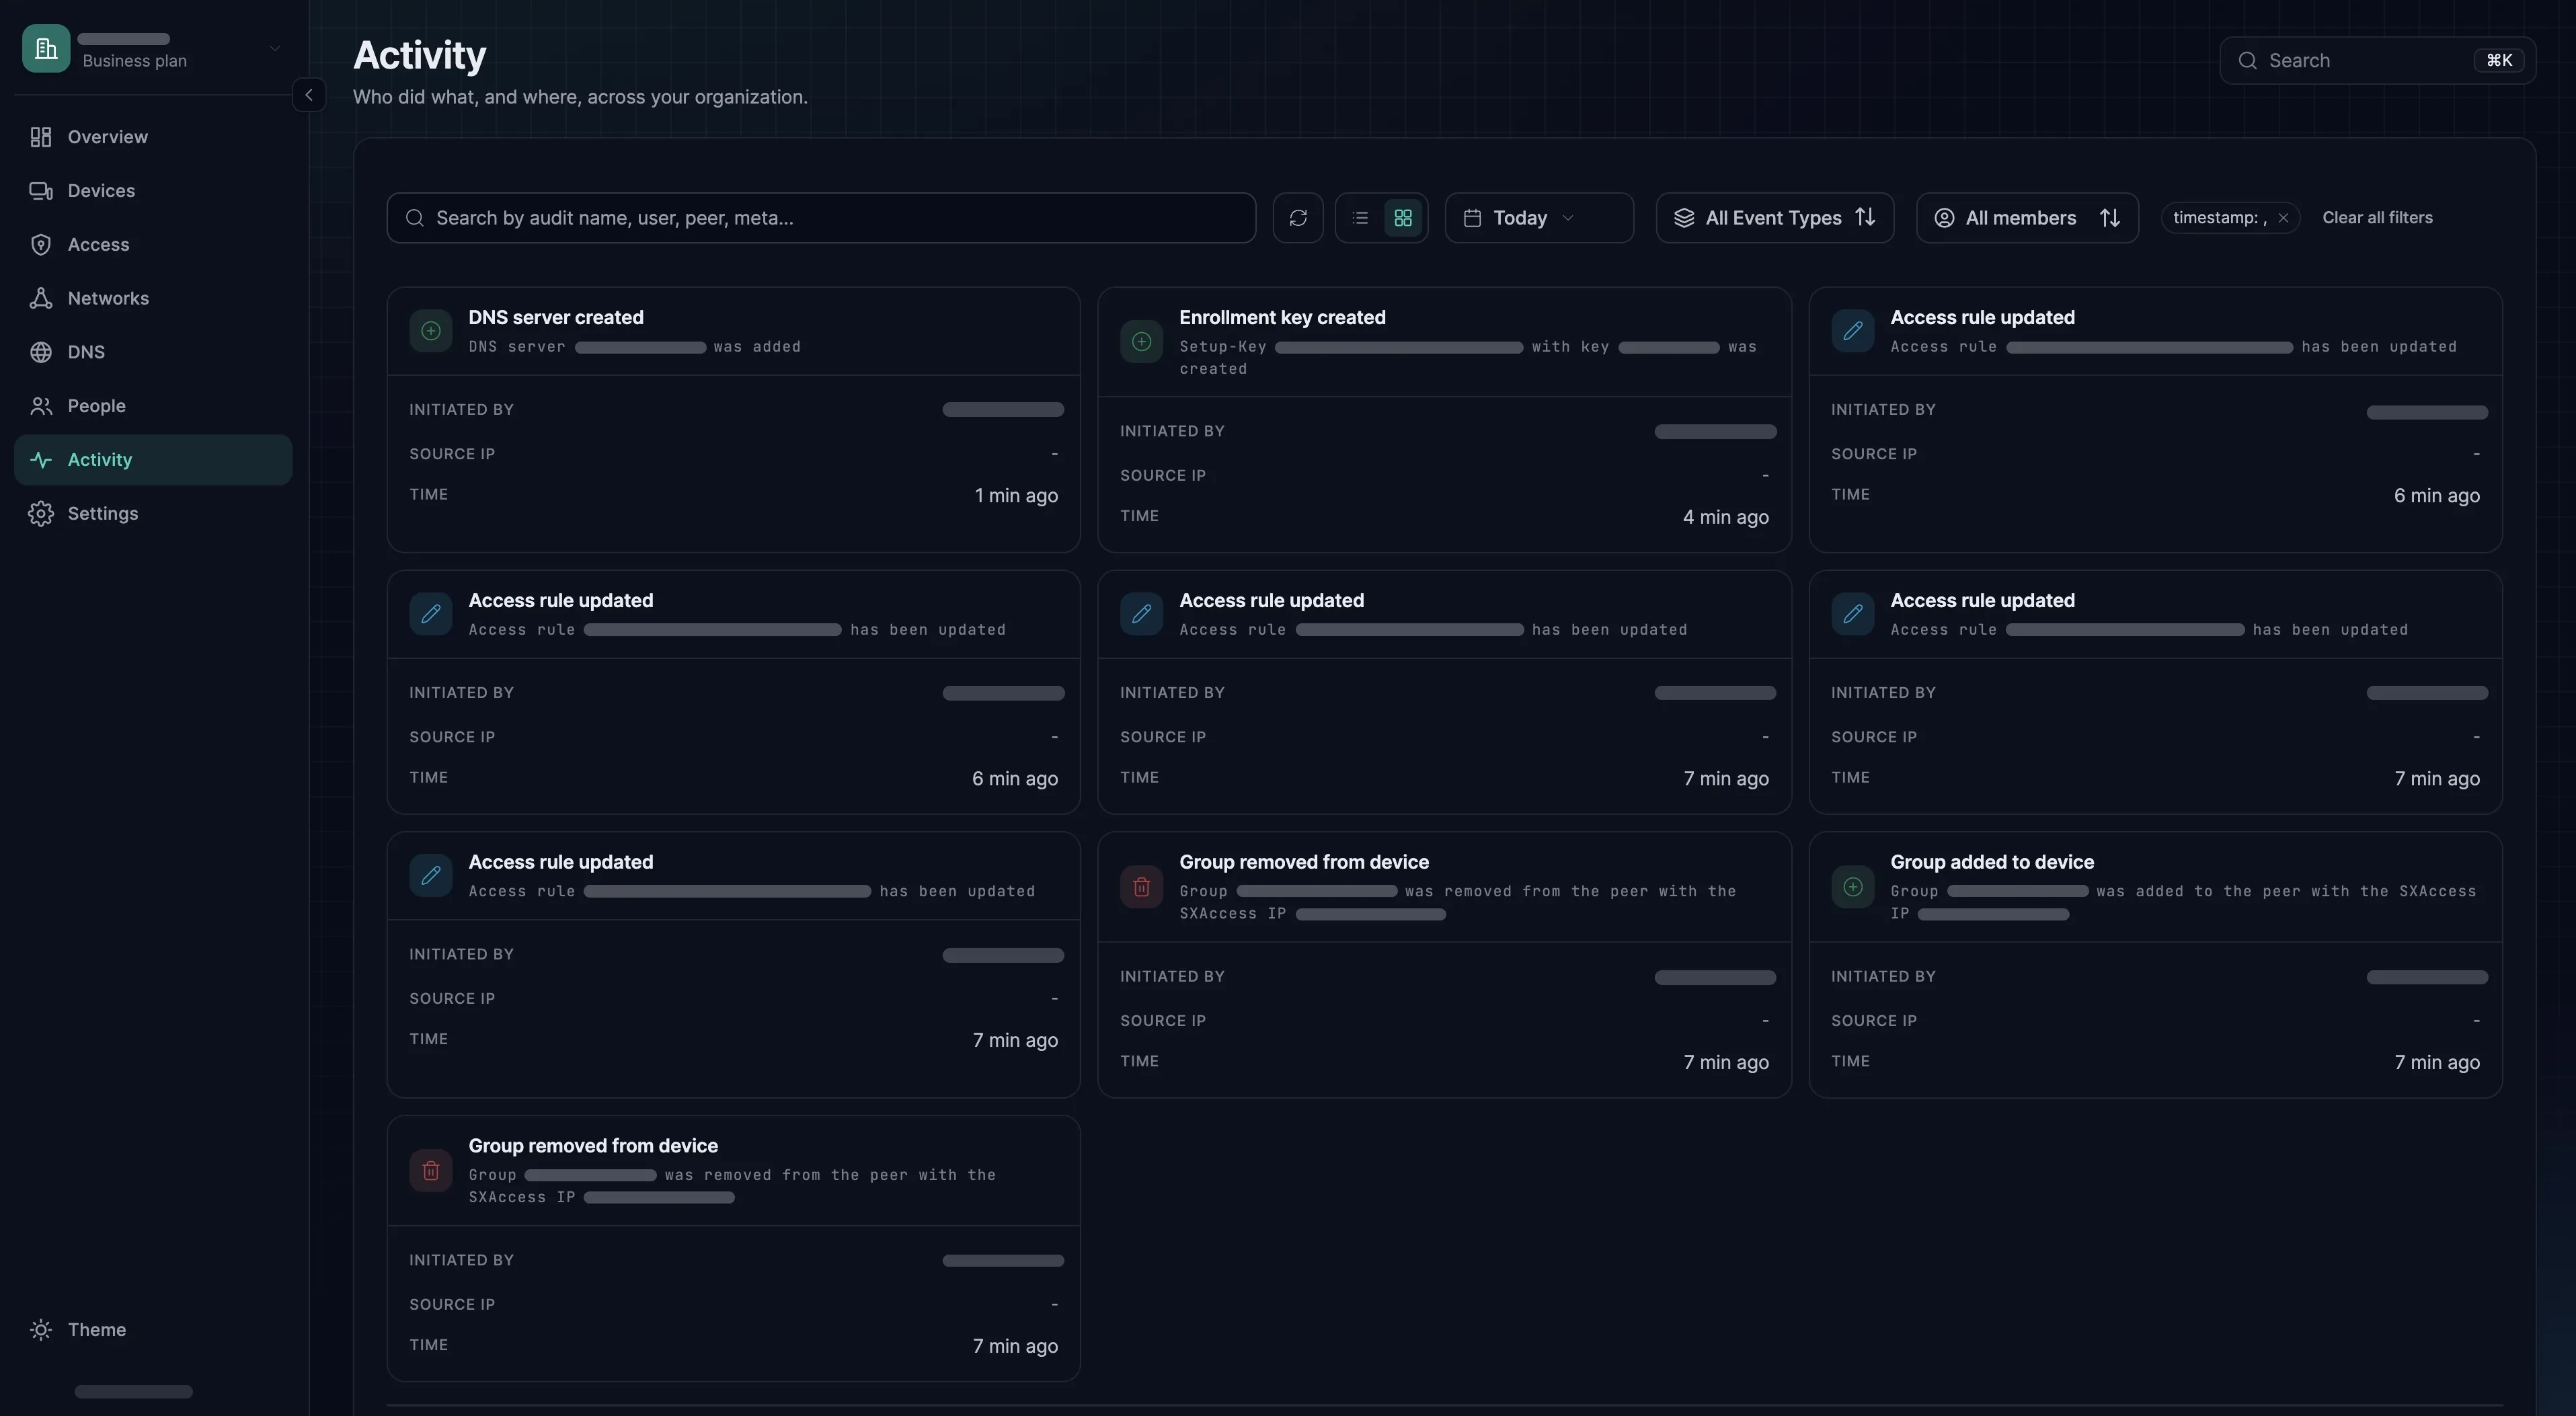
Einen Eintrag finden
Die Seite zeigt zunächst die letzten 14 Tage. Über den Einträgen können Sie:
- einen Zeitraum wählen;
- nach Ereignistyp filtern, etwa nur Änderungen an Zugriffsregeln;
- nach Mitglied filtern, also danach, wer es ausgelöst hat;
- Ereignisnamen, Personen, Geräte und die zu jedem Eintrag gespeicherten Details durchsuchen.
Einen Export gibt es nicht. Um Einträge anderswo aufzubewahren, rufen Sie sie über die API ab, wie unten beschrieben.
Was festgehalten wird
Eine Auswahl von Einträgen, nach Bereich geordnet, jeweils mit ihrem Aktivitätscode. Einige Ereignisnamen im Produkt verwenden noch ältere Begriffe; der Code bezeichnet das Ereignis in jedem Fall. Das Suchfeld des Filters für Ereignistypen (All Event Types) durchsucht diese Codes, und die API liefert sie in activity_code.
| Bereich | Beispiele |
|---|---|
| Geräte | „Device added“ (device.added_by_user, wenn sich jemand darauf anmeldet; device.added_with_enrollment_key bei einem Schlüssel, dessen Name dann in den Details steht), „Device deleted“ (device.deleted), „Device renamed“ (device.renamed), „Group added to device“ (device.group_added), „Device login expired“ (device.login_expired), „Device sign-in refused“ (device.sign_in_refused) |
| Personen | „Member invited“ (user.invited), „Member joined“ (user.joined), „Member role updated“ (user.role_updated), „Member blocked“ (user.blocked), „Member unblocked“ (user.unblocked), „Member deleted“ (user.deleted), „Group added to member“ (user.group_added), „Transferred owner role“ (user.owner_role_transferred) |
| Anmeldung | „Dashboard login“ (user.signed_in_to_dashboard), „Member signed in“ (user.signed_in), „Member signed out“ (user.signed_out), „Member session ended after inactivity“ (user.session_ended_idle), „Member signed in on device“ (user.signed_in_on_device), „Member attempts throttled“ (user.attempts_throttled), „Member refused entry, second factor required“ (user.tenant_mfa_refused) |
| Zwei-Faktor und Passkeys | „Member second factor added“ (user.mfa_factor_added), „Member second factor removed“ (user.mfa_factor_removed), „Member two-factor reset“ (user.mfa_reset), „Member passkey added“ (user.passkey_added), „Member passkey removed“ (user.passkey_removed), „Member connected a sign-in provider“ (user.idp_linked), „Member password changed“ (user.password_changed) |
| Zugriff | „Access rule added“ (access_rule.added), „Access rule updated“ (access_rule.updated, auch wenn eine Regel ein- oder ausgeschaltet wird), „Access rule deleted“ (access_rule.deleted), „Device requirement created“ (device_requirement.created), „Device requirement updated“ (device_requirement.updated), „Device requirement deleted“ (device_requirement.deleted) |
| Schlüssel und Token | „Enrollment key created“ (enrollment_key.created), „Enrollment key revoked“ (enrollment_key.revoked), „Enrollment key deleted“ (enrollment_key.deleted), „API token created“ (api_token.created), „API token deleted“ (api_token.deleted), „Service account created“ (service_user.created), „Service account deleted“ (service_user.deleted) |
| Netzwerke und DNS | „Network created“ (network.created), „Network resource created“ (network_resource.created), „Routing device created“ (connector.created), „Route created“ (network_route.created), „Route deleted“ (network_route.deleted), „DNS server created“ (dns_server_group.created), „DNS server updated“ (dns_server_group.updated) |
| Organisation | „Organization settings updated“ (organization.settings_updated), „Organization two-factor requirement enabled“ (organization.mfa_required_enabled), „Organization passkey sign-in enabled“ (organization.passwordless_enabled), „Organization device login expiration enabled“ (organization.device_login_expiration_enabled), „Member group propagation enabled“ (organization.group_propagation_enabled), „Organization DNS domain updated“ (organization.dns_domain_updated) |
Wer sie lesen darf
Mitglieder mit der Rolle Owner, Admin, Network Admin oder Auditor sowie Dienstkonten. Mitglieder mit der Rolle User sehen die Seite Activity nicht, und die API antwortet ihnen mit 403. Siehe Rollen und Berechtigungen.
Einträge abrufen
GET https://app.sxaccess.com/api/activity liefert die neuesten 10.000 Einträge, die neuesten zuerst, ohne Seitenaufteilung und ohne Filter; die Seite Activity zeigt dieselbe Liste. Jeder Eintrag hat eine id, einen timestamp, seinen Namen in activity, einen maschinenlesbaren Code in activity_code, den Urheber in initiator_id, initiator_name und initiator_email, das betroffene Objekt in target_id und die Details in meta. Filtern Sie nach activity_code statt nach dem Namen.
Um Einträge an ein SIEM oder einen eigenen Speicher zu übergeben, rufen Sie die Liste regelmäßig nach Zeitplan ab und entfernen Sie Duplikate anhand der id. Jeder Aufruf liefert wieder die neuesten 10.000, aufeinanderfolgende Abrufe überschneiden sich also; rufen Sie so oft ab, dass sich zwischen zwei Abrufen nie mehr als 10.000 neue Einträge ansammeln. Verwenden Sie ein Dienstkonto mit der Rolle Auditor: Es kann alles lesen und nichts ändern, genau das, was ein Werkzeug für den Log-Versand braucht. Den Endpunkt beschreibt zusammen mit der übrigen API die Seite Öffentliche API.
curl -sS https://app.sxaccess.com/api/activity \ -H "Authorization: Token $SXACCESS_TOKEN" \ | jq -c '.[] | {id, timestamp, activity_code, initiator_email, target_id, meta}'Aus Sicht der Maschine
Die Aktivität zeigt, was der Dienst weiß. Was eine einzelne Maschine gerade erlebt, zeigt sxaccess info -d auf ihr: Der Befehl listet die anderen Geräte auf, die sie kennt, jeweils mit Zustand, Pfad (P2P oder Relayed), Round-Trip-Zeit, letztem Handshake und übertragener Datenmenge. Bei einem sporadischen Fehler protokolliert sxaccess diagnose capture 5m fünf Minuten lang auf Trace-Ebene, speichert dann ein Archiv für den Support und gibt den Speicherort aus. Vorher verbindet der Befehl das Gerät neu, sodass Sitzungen über SXAccess abbrechen.